
Шифрует ли SOCKS5 трафик?
Опубликовано: Время чтения: ≈ 5 мин
Короткий ответ
Обычный SOCKS5-прокси не добавляет шифрование к данным, которые через него проходят. Он помогает приложению установить соединение с нужным сервером и пересылает данные. Поэтому при обращении к HTTP-сайту содержимое остается открытым, а при обращении к HTTPS-сайту веб-обмен защищает TLS, установленный между приложением и сайтом.
Есть и другой участок – от приложения до прокси. HTTPS-соединение с сайтом не защищает автоматически запрос SOCKS5 к прокси и пароль прокси. Для этого участка нужен отдельный защищенный механизм, который поддерживают обе стороны.
Главное
- SOCKS5 отвечает за пересылку данных, а не за их шифрование по умолчанию.
- HTTPS защищает содержимое веб-обмена с сайтом при корректной проверке его сертификата.
- Стандартная авторизация SOCKS5 по имени и паролю не шифрует пароль при передаче прокси.
- Отдельный защищенный канал до прокси требуется проверять по настройкам клиента и сервера; смена внешнего IP ничего о нем не говорит.
Что именно делает SOCKS5?
В обычном веб-сценарии приложение сначала обращается к SOCKS5-прокси, согласует способ доступа и передает адрес назначения. Прокси устанавливает соединение, после чего передает данные в обе стороны. Сайт обычно видит исходящий IP-адрес прокси, но это не показатель конфиденциальности передаваемого содержимого.
Утверждение «SOCKS5 никогда не может шифровать» тоже было бы неточным. Стандарт допускает методы с защитой данных при согласовании между клиентом и сервером. Например, метод GSS-API предусматривает необязательный режим конфиденциальности. Но наличие такой возможности в спецификации не означает, что она включена в конкретном приложении или прокси.
Что увидит прокси при открытии HTTP- и HTTPS-сайта?
Если приложение открывает HTTP-сайт и нет иной защиты, веб-запрос и ответ идут открытым текстом. Прокси может прочитать их содержимое; тот, кто имеет доступ к соответствующему участку сети, также может его перехватить или изменить. Передавать так пароли и другие чувствительные данные не стоит.
При обращении к HTTPS-сайту приложение устанавливает TLS-соединение с сайтом через прокси. Если сертификат сайта проверен и соединение не подменено, HTTP-заголовки, тело запроса и ответ защищены. Прокси пересылает эти данные, но не получает их в читаемом виде. При этом прокси по-прежнему знает адрес и порт, к которым приложение попросило подключиться. Шифрование содержимого не скрывает от него сам факт соединения.
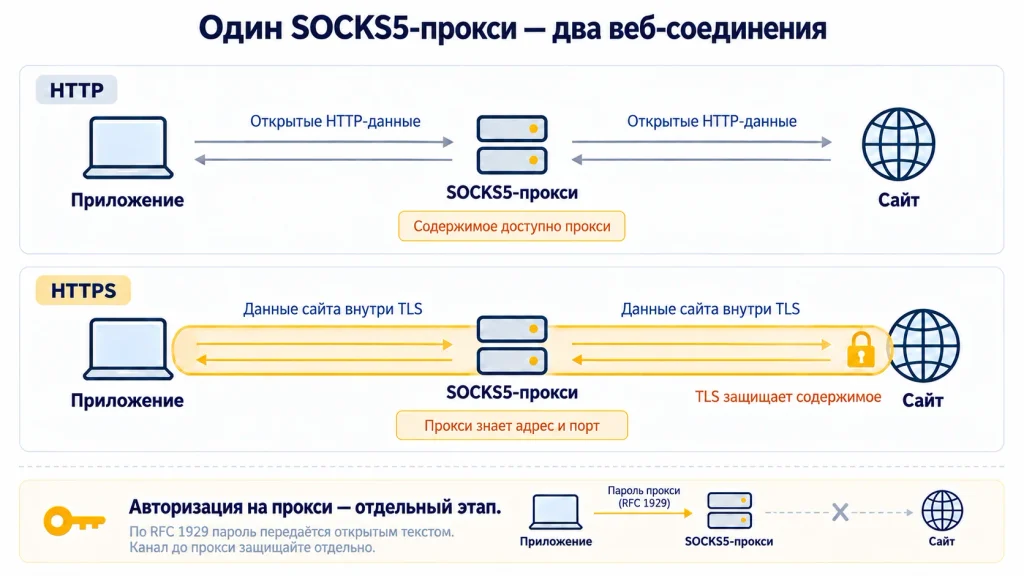
Важно различать два адреса в настройках: адрес сайта и адрес прокси. Открытие сайта по HTTPS защищает веб-обмен с этим сайтом; оно не превращает соединение с обычным SOCKS5-прокси в защищенное. Предупреждение приложения об ошибке сертификата нельзя игнорировать ради сохранения такого вывода.
Защищает ли пароль SOCKS5 передаваемые данные?
Нет. Пароль позволяет прокси проверить право доступа, но не шифрует последующий обмен с сайтом. Более того, стандартный метод авторизации по имени и паролю, описанный в RFC 1929, передает пароль открытым текстом внутри SOCKS-обмена. Без отдельной защиты канала до прокси его может увидеть тот, кто способен перехватить этот обмен.
Если подключение идет через недоверенную сеть, узнайте, как защищен именно вход на прокси. Поле «Пароль» в приложении отвечает на вопрос об авторизации, а не о шифровании.
Как защитить соединение до прокси?
Нужен механизм, который шифрует участок от вашего устройства до удаленной стороны. Например, OpenSSH позволяет создать локальный SOCKS-порт: приложение подключается к нему, а SSH переносит данные по защищенному каналу до SSH-сервера. Такой вариант требует своего SSH-сервера и настройки приложения. После выхода из SSH-канала обычный HTTP-трафик снова не защищен.
В других схемах защищенное подключение к прокси может обеспечиваться иным способом. Проверяйте конкретный протокол и настройку, а также то, где заканчивается защищенный канал. Одного названия «безопасный SOCKS5» или отметки об авторизации для такого вывода недостаточно.
Практический пример: один прокси, два сайта
Представим приложение с обычным SOCKS5-прокси. При открытии условного адреса http://site.example прокси пересылает незашифрованный веб-обмен. Если то же приложение открывает https://site.example и проверка сертификата проходит успешно, веб-обмен защищает TLS. Настройка SOCKS5 при этом не менялась. Это схема работы протоколов, а не результат теста MangoProxy.
Что проверить перед использованием
Сначала убедитесь, что нужный сайт открывается по HTTPS без ошибок сертификата. Если важна защита от устройства до прокси, отдельно проверьте документацию клиента и сервера: поддерживают ли они защищенное подключение и включено ли оно. При парольной авторизации выясните, не передаются ли учетные данные по открытому каналу. Проверка внешнего IP полезна для подтверждения маршрута, но не показывает, зашифрован ли он.
Сведения о выборе и настройке SOCKS5 в MangoProxy есть в документации сервиса. Для вывода о защите соединения опирайтесь на подтвержденный способ подключения, а не только на тип прокси.
Термины
SOCKS5 – протокол, через который приложение запрашивает у прокси пересылку данных к указанному адресу.
TLS – протокол, защищающий соединение клиента с сервером; на веб-сайтах применяется в HTTPS.
GSS-API – механизм, с помощью которого клиент и прокси могут согласовать защиту данных, если оба его поддерживают.
DNS – система, которая преобразует имя сайта в IP-адрес.
Авторизация на прокси – проверка права пользоваться прокси. Сама по себе она не шифрует трафик.
Итог
При оценке безопасности разделяйте три вещи: пересылку через SOCKS5, TLS до сайта и защиту входа на прокси. Каждый механизм решает свою задачу, поэтому наличие одного не доказывает наличие остальных.
Часто задаваемые вопросы
Здесь мы ответили на самые часто задаваемые вопросы. Все равно не можешь найти ответа?
Шифрует ли SOCKS5h трафик лучше, чем SOCKS5?
Нет. В curl и Python Requests обозначение socks5h меняет место определения IP-адреса сайта: имя передается прокси. Этот выбор касается DNS, а не шифрования данных.
Может ли владелец SOCKS5-прокси прочитать мои данные?
Он может прочитать незашифрованный обмен, например с HTTP-сайтом. При корректном HTTPS-соединении с сайтом содержимое веб-запроса и ответа защищено, но прокси остаются известны адрес назначения, порт и факт соединения.
Защищает ли HTTPS-сайт пароль от SOCKS5-прокси?
Нет. Пароль прокси передается при подключении к самому прокси, до веб-обмена с сайтом. HTTPS-соединение с сайтом не шифрует этот отдельный этап. Для него требуется защищенный способ подключения к прокси.


