
Connection Reset by Peer при работе через прокси
Опубликовано: Время чтения: ≈ 11 мин
Краткий ответ
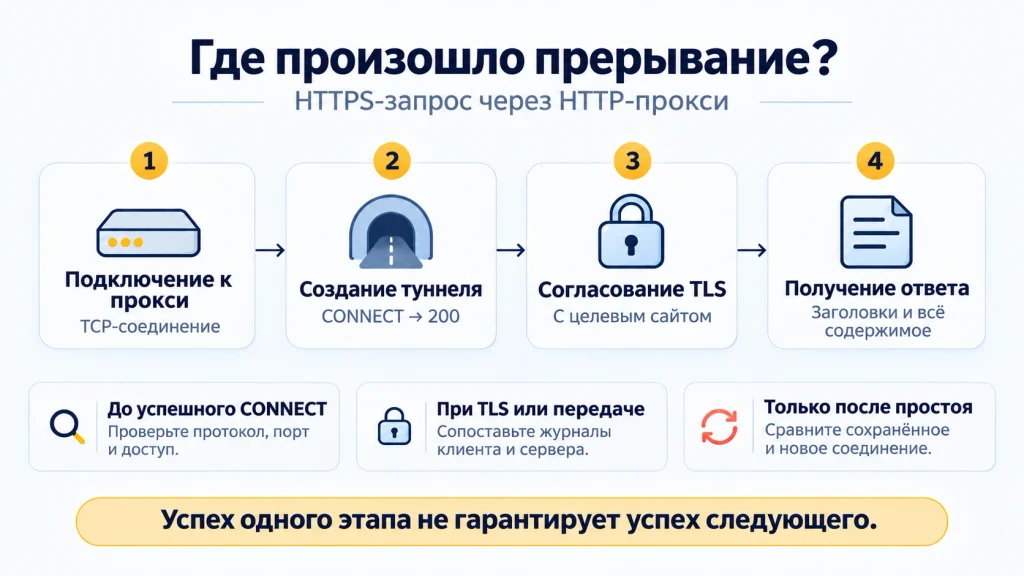
Connection reset by peer обычно означает, что уже открытое TCP-соединение было принудительно сброшено. При работе через прокси это еще не объясняет, почему оборвался запрос: причиной может быть сам прокси, соединение за ним, целевой сервер или сетевое оборудование. Начните с последнего успешного события в журнале: подключение к прокси, ответ на CONNECT, согласование TLS или получение данных.
Если сброс повторяется сразу, сверьте протокол, адрес, порт и способ доступа к прокси. Если он возникает после паузы, проверьте повторное использование соединений. Для сравнения сохраните одну попытку без автоматических повторов: так будет видно, где закончился именно неудачный обмен.
Главное
- В обычной схеме с HTTP-прокси клиент соединяется с прокси, а тот открывает отдельное соединение к назначению. Ошибка клиента не показывает напрямую состояние обоих участков.
- Ответ 200 на CONNECT означает переход к туннелю. Ответ сайта и успешная передача его содержимого проверяются дальше.
- Код cURL 56 описывает ошибку при получении данных; уточняющее сообщение помогает понять, был ли это сброс соединения.
- Привязка выходного IP к сессии и сохранение открытого TCP-соединения – разные механизмы. Настройка одного не гарантирует работу другого.
Кто такой peer, если запрос идет через прокси?
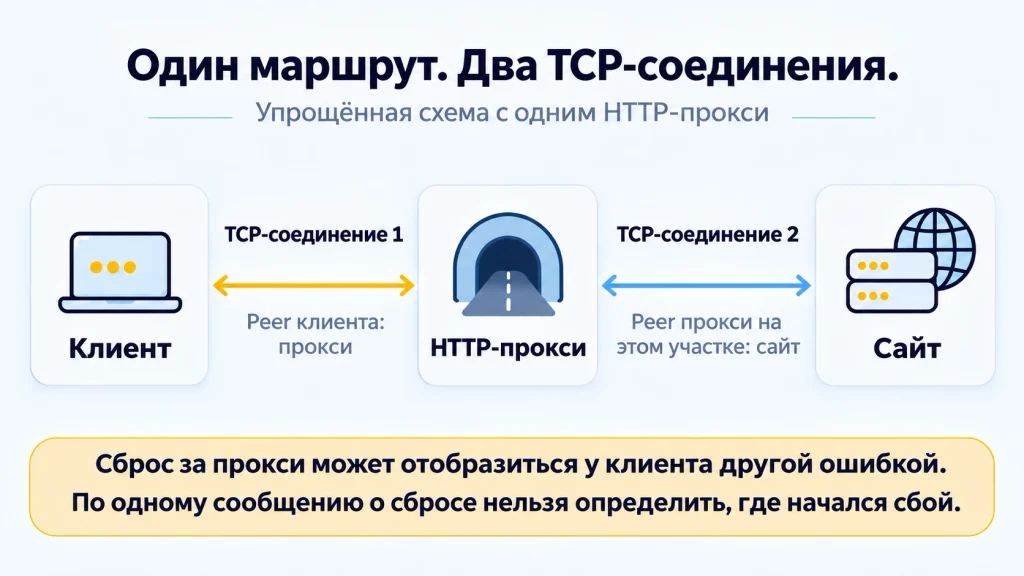
Peer – другая сторона конкретного соединения. Для клиента, подключенного к обычному HTTP-прокси, другой стороной TCP-соединения является прокси. За ним находится другое соединение – к сайту или следующему посреднику.
Например, при открытии HTTPS-страницы клиент сначала подключается к HTTP-прокси и отправляет CONNECT с именем целевого узла и портом. После успешного ответа прокси пересылает данные туннеля, внутри которого клиент согласует TLS с сайтом. Поэтому одно посещение включает несколько отдельных событий, которые могут завершиться по-разному.
Если сайт оборвал свое соединение с прокси, прокси может закрыть клиентское соединение или сообщить о сбое доступным ему способом. Он не обязан передать клиенту исходную ошибку теми же словами. В свою очередь, сброс со стороны сетевого фильтра может выглядеть для клиента как разрыв удаленной стороной. Слово peer не устанавливает владельца неисправного компонента.
Сброс отличается от штатного завершения соединения и от отказа открыть новое. При Connection refused попытка подключения отклоняется; при Connection reset by peer обмен обычно уже начался. Для этой статьи важен именно обрыв существующего соединения, а не общий список причин недоступности порта.
На каком этапе оборвался запрос?
Найдите в журнале последнее завершенное действие и читайте следующие строки. Это позволяет выбрать проверку, даже когда точный источник сброса пока неизвестен.
|
Что видно |
Что проверить дальше |
Какой вывод пока допустим |
|---|---|---|
|
Соединение с прокси открыто, но успешного ответа на CONNECT нет |
Протокол и порт прокси, способ доступа, ответ или журнал прокси |
Настройка туннеля не завершена |
|
CONNECT получил 407 |
Требуемую авторизацию и последующие попытки входа в том же журнале |
Прокси запросил авторизацию; это HTTP-ответ, а не сам TCP-сброс |
|
CONNECT получил 200, затем произошел сброс при согласовании TLS |
Настройки TLS, нужное имя назначения, журналы прокси и серверной стороны |
Туннель принят, но защищенный обмен с назначением не завершен |
|
Заголовки ответа уже получены, затем передача оборвалась |
Полноту содержимого и события на стороне прокси и сервера в это время |
Ответ начал поступать; его статус не доказывает, что содержимое получено целиком |
|
Первый запрос после простоя падает, новый запрос проходит |
Повторное использование соединения и ограничения времени простоя |
Есть основание проверить устаревшее соединение в пуле |
|
При параллельной работе сбросов больше |
Число одновременных соединений и подтвержденные ограничения сервиса |
Есть связь с нагрузкой; конкретный лимит еще нужно установить |
При HTTPS-прокси появляется дополнительное TLS-соединение – от клиента к самому прокси, еще до CONNECT. Не перепутайте его с последующим TLS-согласованием с сайтом. Для SOCKS5 обмен начинается иначе: HTTP-строк CONNECT и ответа 407 в его собственном согласовании нет.
В Node.js встречается обозначение ECONNRESET, в Python – исключение ConnectionResetError, в Windows – системная ошибка WSAECONNRESET 10054. Приложение может показывать свою внешнюю ошибку, поэтому сохраните вложенную причину и соседние сообщения.
В cURL сброс при согласовании TLS может сопровождать код 35, а сброс при чтении – код 56. Ни один из этих кодов сам по себе не является универсальным обозначением Connection reset by peer; их область описана в справочнике ошибок libcurl. В частности, cURL может завершить кодом 56 и неудачный CONNECT с ответом 407. Читайте причину рядом с номером.
Что проверить, если соединение сбрасывается сразу?
Сначала сопоставьте сохраненные параметры с инструкцией для действующего подключения. Нужны протокол связи с прокси, его адрес и порт, а также способ доступа: логин с паролем или разрешенный исходящий IP. Если параметры затерялись, поможет инструкция «Как узнать адрес и порт своего прокси-сервера».
Адрес HTTPS-сайта не требует схемы https:// у прокси. Обычный HTTP-прокси может принимать CONNECT и передавать защищенное соединение с сайтом внутри туннеля. Схема https:// в адресе прокси нужна, когда сам прокси принимает TLS от клиента. HTTP и SOCKS5 тоже нельзя взаимозаменять на одном и том же порту без подтверждения поддержки.
Несоответствие протокола может закончиться сбросом, другим сообщением или ожиданием ответа: поведение зависит от принимающей стороны. Исправляйте найденное расхождение, а не подбирайте случайные комбинации схем и портов.
Затем сравните два назначения через те же параметры прокси. Если простая страница открывается, а рабочий адрес продолжает падать, сохраните оба результата. Успешная проверка показывает работоспособность только конкретного обращения: правила доступа к назначениям, маршрут от прокси и поведение сайтов могут различаться. Делать вывод о блокировке выходного IP только по такому сравнению рано.
Почему сброс появляется после паузы или при росте нагрузки?
После паузы приложение может попытаться использовать соединение, которое другая сторона уже закрыла. HTTP-клиенты часто сохраняют открытые соединения в пуле, чтобы следующие запросы не начинались с нового подключения. Между выбором сохраненного соединения и отправкой данных его состояние может измениться.
Проверьте, использовалось ли старое соединение в неудачной попытке. Например, у запроса из встроенного модуля HTTP в Node.js для этого есть свойство request.reusedSocket. Оно показывает повторное использование сокета, но не доказывает причину сброса. Не переносите это свойство на любой клиент с похожим названием ошибки.
Сравните запрос в работающем приложении и ту же операцию на новом соединении. Если различие устойчиво проявляется после простоя, изучите настройки пула своего клиента: срок хранения неиспользуемых соединений, их удаление и обработку ошибок. Согласуйте их с известными ограничениями другой стороны. Универсального значения в секундах для всех прокси нет.
Не путайте сохранение HTTP-соединения с TCP keepalive – проверками состояния транспортного соединения. Ключ cURL —no-keepalive отключает именно TCP keepalive. Он не запрещает повторно использовать HTTP-соединение и поэтому не подходит как универсальная проверка «без пула».
Если ошибка связана с параллельной работой, временно уменьшите число одновременных запросов, сохранив остальные условия. Сопоставьте частоту сбоев и журналы. Затем проверьте документированные лимиты своего подключения и назначения. Улучшение при меньшей нагрузке помогает выбрать направление, но еще не отделяет ограничение сайта от ограничения прокси или промежуточного узла.
Практические примеры: сохраняем сбой и читаем результат
Для начала достаточно одной диагностической попытки. Ниже – команды для Bash с cURL 8.x; дополнительные библиотеки не нужны. Они выполняют обычный GET, поэтому подходят для доступной страницы или другого адреса, который безопасно запросить повторно. Произвольную операцию создания заказа таким запросом не заменяют.
Проверьте версию установленной программы:
bash
curl --version
Запрос через HTTP-прокси
Замените proxy.example.com:8080, USERNAME и адрес страницы своими значениями. Имя прокси в примере вымышленное. Если доступ разрешен по исходящему IP и логин не нужен, удалите пару —proxy-user ‘USERNAME’. При указании только логина cURL запросит пароль отдельно.
bash
curl -q --silent --show-error --verbose \
  --proxy 'http://proxy.example.com:8080' --noproxy '' \
  --proxy-user 'USERNAME' \
  --connect-timeout 5 --max-time 30 \
  --output 'proxy-body.bin' --stderr 'proxy-debug.log' \
  --write-out 'connect=%{http_connect} http=%{http_code} curl_exit=%{exitcode}\n' \
  'https://example.com/'
Первый ключ -q исключает настройки из стандартного файла конфигурации cURL. Явный адрес задает прокси, а пустое значение —noproxy убирает исключения назначения для этой попытки. Команда сохраняет диагностические сообщения в proxy-debug.log и полученное содержимое в proxy-body.bin. При повторном запуске эти файлы перезаписываются; для следующего сравнения задайте другие имена.
Команда не следует перенаправлениям автоматически и не делает автоматических повторов передачи при ошибке. В строке результата connect – последний статус ответа на CONNECT, http – статус полученного HTTP-ответа назначения, curl_exit – код завершения передачи. Переменные вывода и ключи команды описаны в справочнике cURL. Значение 000 означает отсутствие соответствующего кода, а не ответ сервера с номером 000. Код завершения 0 сам по себе не делает HTTP-ответ успешным для вашей задачи: например, полностью полученный ответ 404 тоже нужно прочитать.
При Basic-авторизации обычный HTTP-прокси не защищает пароль шифрованием на участке до прокси. Если нужна защита этого участка, используйте поддерживаемое клиентом и сервисом HTTPS-подключение к прокси. Перед передачей журнала удалите пароли, заголовки авторизации, cookies и секретные параметры адреса.
Прямое подключение для сравнения
Если сеть допускает прямой выход, выполните тот же GET без прокси:
bash
curl -q --silent --show-error --verbose \
  --noproxy '*' \
  --connect-timeout 5 --max-time 30 \
  --output 'direct-body.bin' --stderr 'direct-debug.log' \
  --write-out 'http=%{http_code} curl_exit=%{exitcode}\n' \
  'https://example.com/'
Звездочка в —noproxy исключает из использования прокси все назначения для этой команды. Здесь оставьте тот же адрес страницы, что и в предыдущем запросе. Успех напрямую при сбое через прокси указывает на различия маршрутов, включая реакцию сайта на них, но не устанавливает причину. Если прямой выход запрещен или отсутствует, сравните два разрешенных прокси-маршрута и запишите различия вместо этого контроля.
Каждый отдельный запуск cURL начинает со своего набора соединений. Поэтому успешная команда полезна как сравнение с новым подключением, но не воспроизводит историю пула долгоживущего приложения, его заголовки и авторизацию автоматически.
Как прочитать обрыв после начала ответа
Рассмотрим условный случай, а не результат тестирования MangoProxy. Прокси вернул 200 на CONNECT, TLS-согласование завершилось, затем сайт прислал заголовки 200 OK и Content-Length: 100000. Клиент получил только часть содержимого и сообщил о сбросе.
Вывод «сайт ответил 200, значит запрос выполнен успешно» здесь неверен: заявленная передача не завершена. Файл proxy-body.bin может содержать лишь фрагмент. Его нельзя автоматически считать готовой выгрузкой или передавать дальше как полный результат.
Для следующей попытки сохраните другой набор файлов и сравните момент обрыва. Если он повторяется при передаче данных, оператору нужны время, назначение и журналы соответствующей попытки. Если сбой появляется только у приложения после простоя, вернитесь к проверке пула. Не подменяйте эти наблюдения одним флагом «прокси работает».
Когда допустимо повторить запрос?
Повтор допустим, когда понятны последствия повторного выполнения. Для чтения страницы можно сделать ограниченную повторную попытку на новом соединении. Для операции с изменением данных сначала проверьте, не выполнилась ли она до обрыва: отсутствие ответа не означает отсутствие результата на сервере. Правила повторной отправки в HTTP учитывают идемпотентность операции.
Если сервис поддерживает ключ идемпотентности, следуйте его правилам повторной отправки. Иначе сверьте состояние операции доступным способом. Не включайте неограниченный повтор всех ошибок ради исчезновения сообщения: это скрывает исходный сбой и может создавать повторные действия.
Примеры кода в статье приведены для демонстрации. Они могут работать иначе или не запускаться из-за настроек вашей среды, версий программ и библиотек или изменений в используемых сервисах и API. Перед использованием проверьте примеры в своей среде и при необходимости адаптируйте их.
Передайте в поддержку конкретную попытку
Если используете MangoProxy и сброс сохраняется после сверки параметров, подготовьте обращение по одной воспроизводимой операции. Укажите время с часовым поясом, адрес и порт прокси без пароля, протокол подключения, целевой узел и порт, версию клиента и последний успешный этап. Приложите очищенный журнал и краткое сравнение: другое назначение, новое соединение или меньшая параллельность.
Это позволяет обсуждать определенный обрыв и сопоставить его с серверными событиями. Покупка другого типа прокси не исправляет автоматически ошибочную схему подключения или настройки пула приложения.
Глоссарий
TCP: транспортный протокол, предоставляющий приложениям надежный упорядоченный поток байтов.
RST: флаг TCP, обозначающий сброс соединения; обработка зависит от его состояния.
HTTP: прикладной протокол обмена запросами и ответами.
HTTPS: использование HTTP с защитой соединения с помощью TLS.
TLS: протокол защиты обмена данными от прослушивания, изменения и подделки.
CONNECT: метод HTTP, которым клиент запрашивает туннель к указанному узлу и порту.
SOCKS5: протокол доступа к назначениям через посредника с собственным порядком согласования подключения.
Пул соединений: набор соединений, которые клиент сохраняет и распределяет между запросами.
HTTP keep-alive: сохранение соединения для последующих HTTP-обменов.
TCP keepalive: транспортные проверки состояния неактивного соединения.
Идемпотентность: свойство операции, при котором повторное выполнение имеет тот же предполагаемый эффект, что и однократное.
Выходной IP: IP-адрес, с которого соединение через прокси приходит к назначению.
Итог
Полезный результат диагностики – запись вроде «туннель принят, сброс произошел во время передачи содержимого» или «ошибка возникает при повторном использовании соединения после простоя». Она задает следующую проверку и помогает оценить исправление на исходной операции.
Часто задаваемые вопросы
Здесь мы ответили на самые часто задаваемые вопросы. Все равно не можешь найти ответа?
Означает ли Connection reset by peer, что мой IP заблокировали?
Нет. По этой строке нельзя подтвердить блокировку IP. Сброс возможен при сетевой фильтрации, остановке процесса или повторном обращении к закрытому соединению. Для вывода о блокировке нужны дополнительные данные, например соответствующая запись в журнале защиты назначения.
Исправит ли ошибку увеличение тайм-аута?
Само по себе – нет: сброшенное соединение нельзя продолжить, увеличив срок ожидания клиента. Если установлен конкретный лимит простоя или времени обработки на другой стороне, меняют относящуюся к нему настройку либо поведение приложения. Сначала нужно подтвердить, какой лимит срабатывает.
Поможет ли смена IP или продление прокси-сессии?
Это разные изменения. Выбор другого выходного IP меняет условия подключения к назначению, а продление привязки IP к сессии относится к правилам сервиса. Ни то ни другое не гарантирует сохранение уже открытого TCP-соединения. Используйте смену адреса как контролируемое сравнение, если для нее есть основание.
Почему ошибка осталась после отключения проверки сертификата?
Отключение проверки сертификата меняет проверку доверия, но не устраняет произвольный TCP-сброс. Если журнал указывает на сертификат, исправьте цепочку доверия или настройки имени сервера. Если он показывает сброс, выясняйте этап и причину разрыва; постоянно отключать проверку сертификатов для этого не требуется.
Почему прокси-чекер показывает успех, а приложение падает?
Чекер выполняет свою операцию, из своей среды и с определенным назначением. У приложения могут отличаться длительность запроса, параллельность и история соединений. Сопоставьте условия: разовая успешная проверка не подтверждает работоспособность каждой операции приложения.


